„KI everywhere“ statt KI-First: Wie die Haftpflichtkasse IT-Prozesse neu denkt
Im Interview erklärt Sascha Quillet, Vorstand Digitalisierung bei der Haftpflichtkasse, warum er von „KI everywhere“ statt „KI-First“ spricht. Er berichtet, wie KI-gestütztes Software-Engineering Eigenentwicklungen beschleunigt, welche Leitplanken für Qualität und Sicherheit gelten und wie die Haftpflichtkasse KI mit Datenschutz und DORA-Anforderungen verbindet.
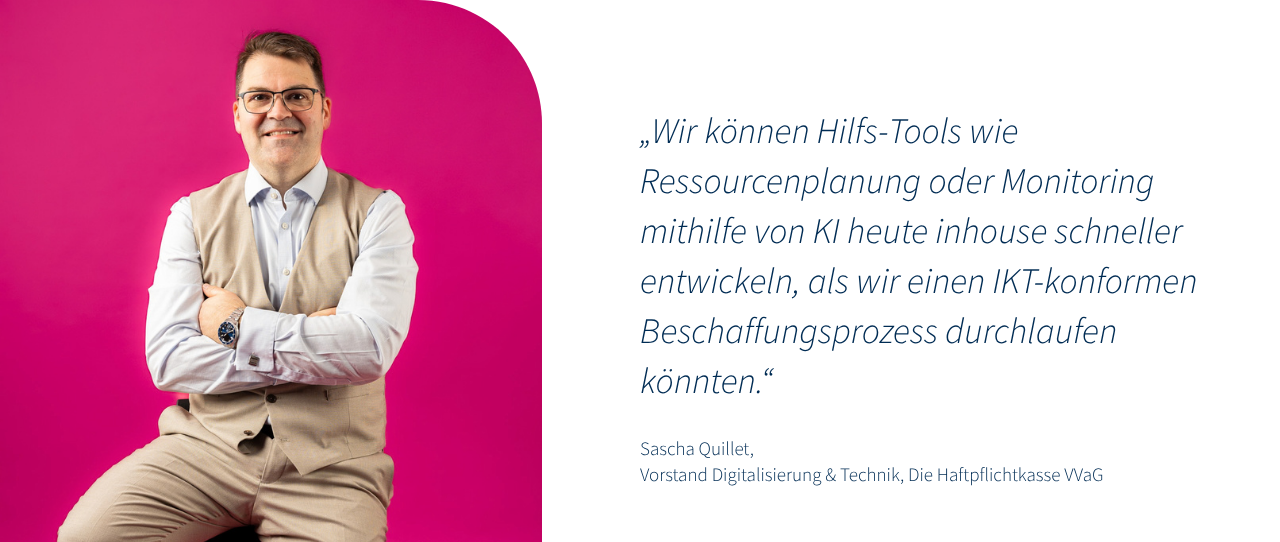
Warum das Dogma „Standard-SaaS vor Eigenentwicklung“ überholt ist und wie KI-gestütztes Software-Engineering die Sprintlängen verkürzt – darüber spricht Sascha Quillet, Vorstand Digitalisierung bei der Haftpflichtkasse, im Interview vor seiner Keynote beim Messekongress IT für Versicherungen 2026.
Die Haftpflichtkasse gilt als einer der digitalsten Versicherer in Deutschland und verfolgt konsequent einen „KI-First-Ansatz“. Herr Quillet, wie definieren Sie diese Philosophie strategisch für Ihr Haus?
„KI-First“ ist für mich nicht ganz der richtige Terminus – ich spreche lieber von „KI everywhere“, und zwar im Sinne eines flächendeckenden Angebots an unsere Mitarbeitenden. Dort, wo wir als Vorstand tatsächlich eine Art „First-Ansatz“ fahren, sind die Bereiche, in denen uns schlichtweg die Workforce fehlt: im operativen Betrieb und in der IT. Genau hier hilft uns KI immens dabei, Kopfmonopole zu knacken und unsere Prozesse zu skalieren.
Mussten Sie dafür veraltete Strukturen und Arbeitsweisen aufbrechen, um diesen Weg zu ebnen?
Ja. Wobei man fairerweise sagen muss, dass dieser Prozess noch läuft. Im Mittelpunkt steht derzeit, den Mitarbeitenden die neuen Möglichkeiten aufzuzeigen und Interesse für die neuen Technologien zu wecken. Wir führen bspw. im Rahmen unserer digitalen Transformation ein proaktives Kompetenzmanagement ein, das unsere IT-Teams gezielt in Daten- und KI-Kompetenzen schult, um die Innovationskraft auch langfristig abzusichern.
Das Wichtigste dabei ist vor allem, dass wir die Entwicklung als Vorstand gemeinsam vorantreiben. Wir begreifen KI nicht als isoliertes Projekt, sondern als Gesamtaufgabe – ganz ähnlich, wie wir auch DORA als 360-Grad-Aufgabe verstehen.
Lange Zeit galt in der Versicherungs-IT das Dogma „Standard-SaaS vor Eigenentwicklung“. Sie vertreten nun die These, dass SaaS-Anbieter an Bedeutung verlieren und sich digitale Eigenentwicklungen dank KI wieder lohnen. Warum ist der bisherige Branchenkonsens aus Ihrer Sicht heute überholt?
Ein Blick auf die Marktentwicklung und die aktuellen Aktienkurse bestätigt, dass sich hier etwas dreht. In der Praxis erleben wir: Wir können Hilfstools wie Ressourcenplanung oder Monitoring mithilfe von KI heute inhouse schneller entwickeln, als wir einen IKT-konformen Beschaffungsprozess durchlaufen könnten. Aus diesen Erfahrungen leiten wir unseren aktuellen Schritt ab – wir entwickeln unsere Arbeitssteuerung selbst, oder besser gesagt: Wir lassen die KI programmieren. Die Lernkurve bei Themen wie Code Review und Testing ist dabei enorm; die KI agiert hier regelrecht als Sparringspartner. Das bedeutet aber kein starres Dogma für die Zukunft. Es gibt weiterhin Use Cases, bei denen „Buy“ die bessere Wahl ist. SaaS-Anbieter werden ihre Effizienzgewinne durch KI nur in angepasste Geschäftsmodelle übersetzen müssen.
Um diese Eigenentwicklungen schnell umzusetzen, nutzen Sie KI-gestütztes Software-Engineering und berichten von bis zu siebenfacher Beschleunigung. In welchen Phasen des klassischen Entwicklungszyklus realisieren Sie diese enormen Effizienzgewinne primär?
Unser wichtigstes Learning auf diesem Weg: Die Spezifikation, also das klassische Pflichtenheft, muss heute exzellenter denn je sein. KI verzeiht schlichtweg keine Ungenauigkeiten. Ebenso essenziell sind klar definierte Guardrails – macht man der KI keine expliziten Vorgaben zur IT-Sicherheit, darf man nicht voraussetzen, dass der Code sicher ist. Die enormen Effizienzgewinne realisieren wir folglich in der Implementierungsphase. Diese lässt sich durch KI skalieren, wodurch wir unsere Sprintlängen signifikant verkürzen können.
Anschlussfrage: Wie stellen Sie dabei die Codequalität und langfristige Wartbarkeit sicher?
Wir waren anfangs durchaus skeptisch. In der Praxis hat uns die KI jedoch schon mehrfach vor der eigentlichen Implementierung auf Fehler hingewiesen – Dinge, die wir früher erst spät im Testing bemerkt hätten. Ich meine das völlig ernst: Die Codequalität ist besser, als ich sie jemals selbst hätte liefern können oder wie ich sie aus vielen Entwicklungsabteilungen kenne. Ein entscheidender Pluspunkt für die langfristige Wartbarkeit ist zudem die lückenlose und exzellente Kommentierung des Codes durch die KI.
Sie belassen die Softwareentwicklung nicht nur in der Kern-IT, sondern befähigen auch Mitarbeitende aus den Fachbereichen als sogenannte „Citizen Developer“, eigene KI-gestützte Lösungen zu bauen. Über welche Governance-Strukturen und technologischen Leitplanken steuern Sie diese dezentrale Entwicklung, um das Risiko von Schatten-IT zu minimieren?
Um das zu steuern, haben wir ein spezialisiertes KI-Enablement-Team in der Betriebsorganisation etabliert. Der Fokus liegt hier darauf, die Fachbereiche bei ihren Use Cases zu begleiten – primär bei Anwendungen, die tief in unseren Office-Alltag integriert sind, also in E-Mail, Kalender oder Textverarbeitung. Bei diesen eingebetteten Tools gelten hinsichtlich DSGVO und Compliance logischerweise andere Maßstäbe als in der klassischen Softwareentwicklung. Wir setzen hier auf Google Gemini, wofür die Mitarbeitenden aus der IT vorab eine gezielte KI-Schulung durchlaufen. Ein wichtiger technischer Hebel für unsere Governance ist zudem das schnelle Vergessen: Nach drei Monaten wird alles automatisch gelöscht, was nicht explizit als „Gem“ gesichert wurde. Die Gefahr der Schatten-IT haben wir durch unseren strategischen Wechsel zu Google Workspace systematisch in den Griff bekommen. Allein im letzten Jahr haben wir zig Alt-Installationen dekommissioniert oder in eine geordnete Anwendungsentwicklung überführt.
Auch beim konkreten Wissensmanagement setzen Sie auf Cloud-Tools wie Google Gemini und NotebookLM; zudem gewinnt das Konzept der autonom agierenden „Agentic AI“ bei Ihnen an Bedeutung. Wie vereinbaren Sie den Einsatz dieser modernen, Cloud-nahen Technologien mit den strengen Datenschutzvorgaben der Versicherungsbranche und den aktuellen regulatorischen Anforderungen wie DORA?
Der Schlüssel liegt in der konsequenten Nutzung von Enterprise-Umgebungen. Wenn wir Tools wie NotebookLM für das Wissensmanagement einsetzen, verlassen unsere Daten niemals unseren geschützten Tenant. Es gibt vertraglich garantierte Datengrenzen, und unsere Informationen fließen in kein öffentliches KI-Training. Regulatorik wie DORA verbietet die Cloud nicht, sondern fordert von uns als Vorstand ein exzellentes Management von Drittanbieter-Risiken und eine hohe operationelle Resilienz – und genau die ist bei professionell gemanagten Cloud-Architekturen oft deutlich höher als On-Premise. Die Weiterentwicklung hin zu „Agentic AI“ begleiten wir mit einer strikten Governance. Wir definieren exakte Guardrails für diese autonomen Systeme, limitieren ihre Handlungsspielräume auf klar definierte Use Cases und stellen so sicher, dass Innovation und Compliance bei der Haftpflichtkasse Hand in Hand gehen.
Erleben Sie Sascha Quillet mit seiner Keynote beim Messekongress IT für Versicherungen am 24. und 25. November 2026 in Leipzig.
Unter dem Titel „Unser KI-First-Ansatz vom Arbeitsplatz bis zur Softwareentwicklung. Und warum sich Eigenentwicklungen mit KI wieder lohnen können“ zeigt er, wie KI Arbeitsweisen verändert, Wissensmanagement unterstützt und Mitarbeitende zu „Citizen Developern“ befähigt. Freuen Sie sich auf Einblicke in den Weg der Haftpflichtkasse zu mehr Effizienz, schnelleren Prozessen und digitalen Eigenentwicklungen.